Cloudflare Warp 配置
1. 安装 Warp
以Debian为例,其它版本见官方文档
1.1 安装依赖包
apt update && apt install curl gnupg lsb-release -y1.2 添加 Cloudflare GPG 密钥
curl -fsSL https://pkg.cloudflareclient.com/pubkey.gpg | gpg --yes --dearmor --output /usr/share/keyrings/cloudflare-warp-archive-keyring.gpg1.3 将此仓库添加到您的 apt 仓库中
echo "deb [signed-by=/usr/share/keyrings/cloudflare-warp-archive-keyring.gpg] https://pkg.cloudflareclient.com/ $(lsb_release -cs) main" | tee /etc/apt/sources.list.d/cloudflare-client.list1.4 安装
apt update && apt install cloudflare-warp2. 防火墙配置
2.1 安装 UFW
apt install ufw2.2 添加 WARP 专用的规则
默认使用MASQUE协议,详见官方文档
- 为指定ip放行指定的UDP端口
ufw allow from 162.159.197.0/24 to any proto udp port 443,500,1701,4500,4443,8443,8095
ufw allow from 2606:4700:102::/48 to any proto udp port 443,500,1701,4500,4443,8443,8095- 放行HTTPS端口(如果已放行则忽略)
ufw allow 443/tcp2.3 启动防火墙
ufw enable2.4 检查防火墙状态
ufw status3. 使用 WARP
详见官方文档
3.1 免费账户
3.1.1 注册
warp-cli registration new3.1.2 切换模式
默认端口: 40000
warp-cli mode proxy3.2 Zero Trust 组织账户
3.2.1 获取token
将
myteam改为实际组织名称
-
本地浏览器访问:
https://myteam.cloudflareaccess.com/warp -
右键单击并选择“查看网页源代码”
-
找到包含该标记的 HTML 元数据标签。例如:
<meta http-equiv="refresh" content"=0;url=com.cloudflare.warp://myteam.cloudflareaccess.com/auth?token=..." /> -
复制url字段:
com.cloudflare.warp://myteam.cloudflareaccess.com/auth?token=...
3.2.2 注册
warp-cli registration token "上一步复制的url"3.2.3 管理员配置
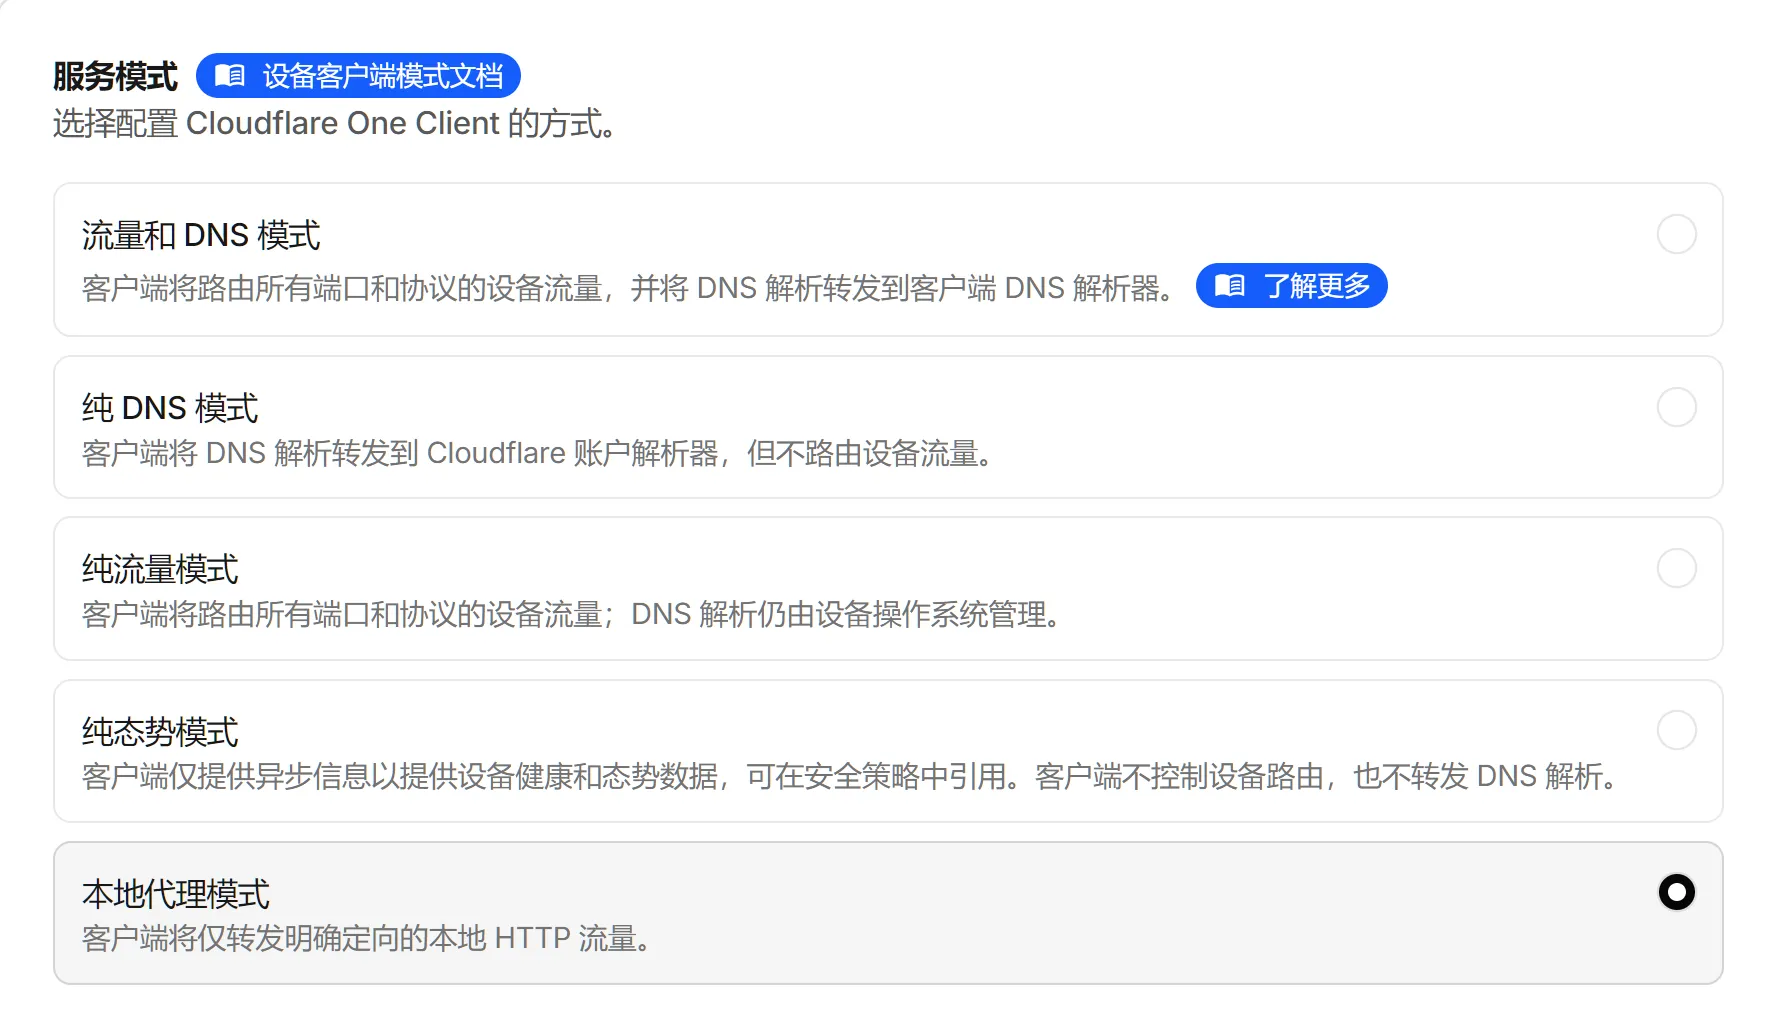
设备隧道协议选择 MASQUE 才能使用本地代理模式

3.3 连接
warp-cli connect3.4 检查WARP状态
warp-cli status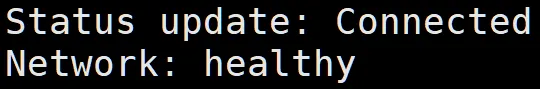
3.5 验证
如果返回的结果里有
warp=on,表示已生效
curl -x socks5://127.0.0.1:40000 https://www.cloudflare.com/cdn-cgi/trace